TR-069 wyjaśnione: protokół zarządzania CPE światłowodowymi

Spis treści
Zarządzasz parkiem ONU światłowodowych, routerów operatorskich albo CPE 4G/5G? Bez narzędzia do zarządzania zdalnego każda instalacja, każda aktualizacja firmware'u, każda diagnostyka oznacza wyjazd na miejsce. Przy 200+ urządzeniach jest to ekonomicznie nie do utrzymania.
Od 2004 roku TR-069 (zwany też CWMP — CPE WAN Management Protocol) normalizuje zarządzanie zdalne. Francuscy operatorzy (Orange, SFR, Bouygues, Free) używają go do sterowania dziesiątkami milionów routerów. Integratorzy POL i sieci RIP opierają się na TR-069, aby zindustrializować swoje wdrożenia. Ten przewodnik wyjaśnia protokół, jego funkcje i dlaczego jest niewidocznym filarem nowoczesnego FTTH.
Czym jest TR-069 / CWMP?
Rozwiązanie, którym jest TR-069 (Technical Report 069), to specyfikacja opublikowana w 2004 roku przez Broadband Forum. Określa dwukierunkowy protokół komunikacji między:
- Urządzeniem CPE (Customer Premises Equipment): ONU, HGU, routerem, routerem światłowodowym, CPE 4G/5G, dekoderem IPTV
- Urządzeniem ACS (Auto-Configuration Server): scentralizowanym serwerem operatora
Protokół opiera się na CWMP (CPE WAN Management Protocol) w warstwie komunikacji aplikacyjnej. Przenosi RPC (Remote Procedure Calls) w SOAP/XML po HTTPS. Sesję inicjuje zwykle CPE, zgodnie z konfigurowalnym okresem (periodic inform).
Kluczowe funkcje
1. Automatyczna konfiguracja i udostępnianie
Przy pierwszym połączeniu CPE kontaktuje się z ACS i otrzymuje:
- Swoją tożsamość usługową (LOID, SLID, numer linii)
- Sieci VLAN Internet/VoIP/telewizja multicast
- Sieci dane uwierzytelniające PPPoE albo IPoE
- Oraz konfigurację WiFi domyślną
- Sieci profile QoS
Efekt: zero-touch provisioning. Użytkownik podłącza ONU i wszystko działa w 2–3 minuty, bez ingerencji.
2. Zarządzanie aktualizacjami firmware'u
ACS wykrywa wersję firmware'u każdego CPE i może wywołać aktualizacje masowe albo wybiórcze. Typowe przypadki:
- Naprawa krytycznej luki bezpieczeństwa (CVE)
- Dodanie nowej usługi (VoIP HD, telewizja 4K, WiFi 6E)
- Naprawa błędu sprzętowego wykrytego w produkcji
3. Monitorowanie i nadzór
ACS obserwuje stale:
- Stan łącza PON (moc optyczna, błędy)
- Metryki WiFi (SNR, podłączeni klienci, kanały)
- Statystyki ruchu
- Temperaturę CPU, czas pracy
- Alarmy zgłaszane przez CPE
4. Diagnostyka i usuwanie awarii zdalnie
Na polecenie ACS CPE wykonuje testy (Ping, Traceroute, test przepustowości) i odsyła wyniki. Wsparcie operatora może zdiagnozować 80 % awarii bez wyjazdu. Przykłady diagnostyki:
- Łączność z OLT i z serwerem DHCP
- Efektywna przepustowość do szkieletu
- Jakość sygnału optycznego (ONU → OLT)
- Obciążenie WiFi i zakłócenia
5. Restart i reset zdalny
ACS może zdalnie zrestartować albo zresetować CPE, co jest przydatne do:
- Rozwiązania prostego problemu (czarny ekran, brak WiFi)
- Wymuszenia zastosowania nowej konfiguracji
- Zresetowania CPE przy końcu umowy klienta
Architektura ACS / CPE
| Element | Rola |
|---|---|
| ACS (Auto-Configuration Server) | Centralny serwer operatora, który zarządza wszystkimi CPE |
| CPE (Customer Premises Equipment) | Urządzenie po stronie abonenta: ONU, HGU, CPE 4G/5G, dekoder |
| CWMP (CPE WAN Management Protocol) | Protokół aplikacyjny SOAP/XML |
| Transport | HTTPS (TLS 1.2/1.3), domyślnie na porcie 7547 |
| Uwierzytelnianie | Digest HTTP + certyfikaty TLS |
| Model danych | TR-181 (następca TR-098 / TR-106) |
| Sekwencje | Inform (CPE → ACS), a potem ACS wysyła RPC |
ACS w produkcji obsługuje zwykle od 100 000 do kilku milionów CPE. To krytyczna infrastruktura operatora, z SLA 99,99 %.
Korzyści operacyjne
- Instalacja bez interwencji: zero-touch provisioning. Serwis dostarcza CPE, klient podłącza i to działa.
- Drastyczne obniżenie kosztów wsparcia: 80 % awarii rozwiązywanych zdalnie
- Bezpieczeństwo: aktualizacje bezpieczeństwa wdrażane w kilka dni na całym parku
- Jakość usługi: stałe monitorowanie wykrywa nieprawidłowości, zanim użytkownik zadzwoni
- Nowe usługi: zdalne włączanie płatnych opcji (podniesienie przepustowości, telewizja premium, VoIP HD)
- Spójność: jednolitość konfiguracji na milionach urządzeń
- Standaryzacja: wielu dostawców — jeden ACS obsługuje ONU V-SOL, Huawei, Nokia, ZTE itd.
ACS Elfcam (TR069-VACS)
Integratorom POL, operatorom alternatywnym i sieciom RIP Elfcam oferuje TR069-VACS, oprogramowanie ACS wyspecjalizowane w zarządzaniu ONU :
- Elastyczne wdrożenie: chmura, on-premise (Windows/Linux), hybrydowo
- Zarządzanie zunifikowane: wszystkie urządzenia V-SOL (HGU, SFU, ONU PoE) i zgodne z TR-069
- Zarządzanie prawami i domenami: delegowanie dla integratorów wielolokalizacyjnych
- Konfiguracja wsadowa: szablony do ponownego użycia, Plug & Play
- Monitorowanie w czasie rzeczywistym + zbieranie i analiza danych
- Przyjazny interfejs webowy: CLI nie jest obowiązkowy
- Benchmark wobec systemów ITMS dużych operatorów
Idealne dla hotelu zarządzającego 150 pokojami w POL, dla sieci RIP obsługującej 5000 abonentów albo dla integratora zarządzającego wieloma lokalizacjami klientów.
Sprzęt Elfcam zgodny z TR-069
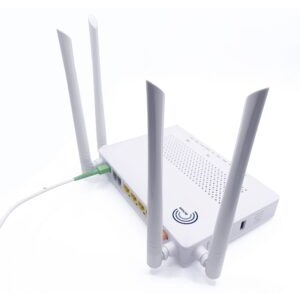
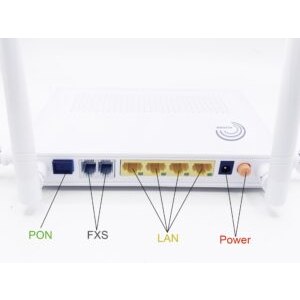
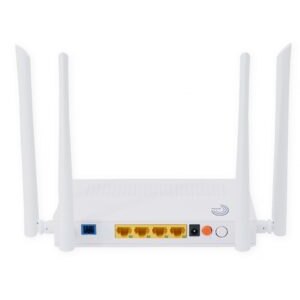
- HGU V-SOL WiFi 6— zgodne z TR-069, automatyczne udostępnianie
- HGU V-SOL WiFi 5— alternatywa ekonomiczna
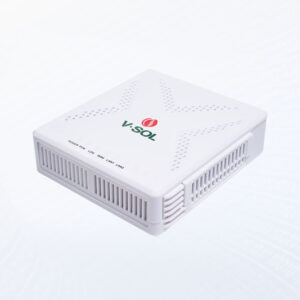
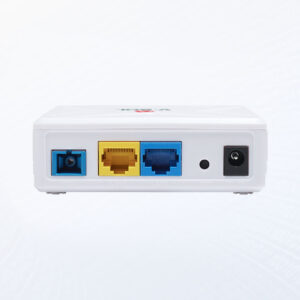
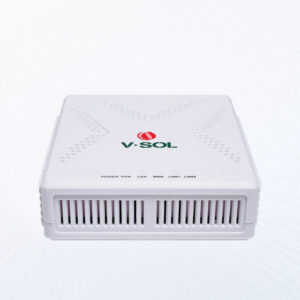
- ONU V.SOL 2,5 GbE— SFU zarządzane przez TR-069
- ONU V-SOL PoE XPON— instalacja zewnętrzna, zarządzanie zdalne
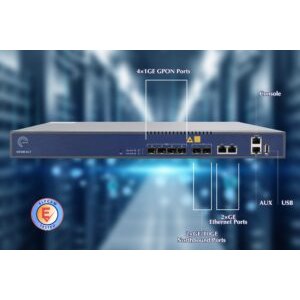
- OLT GPON 16 portów— kontroluje wszystkie ONU przez OMCI + TR-069
- Rozdzielacze PLC— rozdział PON
Rozwój: USP / TR-369
TR-069 pokazuje w 2026 roku swoje ograniczenia: ciężki protokół XML, nieprzystosowany do nowoczesnych ekosystemów IoT, ograniczona skalowalność. Broadband Forum opublikował TR-369 (User Services Platform, USP) :
- Nowoczesny transport: MQTT, STOMP, WebSockets, CoAP
- Zwarta serializacja: Protocol Buffers
- Dostosowane do IoT: setki urządzeń na gospodarstwo
- Natywna obsługa Matter i innych standardów IoT
- Lepsza skalowalność pozioma
Przejście z TR-069 na TR-369 jest stopniowe (2024–2028). Większość nowoczesnych ACS obsługuje oba protokoły. W nowym projekcie POL wybieraj sprzęt zgodny z TR-369 dla trwałości rozwiązania.
Wskazówka: bezpieczeństwo TR-069
W 2016 roku luka Mirai/Deutsche Telekom wykorzystała błędnie skonfigurowane TR-069 (port 7547 otwarty bez uwierzytelniania). Zawsze włączaj: (1) wyłącznie HTTPS (odrzucaj HTTP), (2) silne Digest Auth z unikalnymi danymi uwierzytelniającymi na każde CPE, (3) białą listę IP dopuszczonych ACS po stronie CPE, (4) zweryfikowane certyfikaty TLS.
UKK — TR-069 i ACS
1Czy TR-069 jest aktywne w moim routerze operatora?
2Czy mogę wyłączyć TR-069 w swoim routerze?
3TR-069 vs OMCI — jaka różnica?
- OMCI: protokół między OLT a ONU, na samym włóknie PON (ITU-T G.988). Zarządza łączem optycznym, VLAN, QoS po stronie światłowodu.
- TR-069: protokół między ONU a operatorskim ACS, po WAN IP. Zarządza konfiguracją aplikacyjną (usługi, WiFi, VoIP).
4Czy istnieje ACS open-source?
- GenieACS: bardzo popularny, open-source, wydajny, gotowy na chmurę
- Freenet ACS: stary, ale stabilny
- openSI-ACS: nakierowany na alternatywnych dostawców Internetu
5Ile CPE może obsłużyć ACS?
- ACS prosty (jednoserwerowy): 10 000–50 000 CPE
- ACS w klastrze: 100 000 – 1 milion CPE
- ACS dużego operatora (Orange, Deutsche Telekom): 5–20 milionów CPE rozproszonych
6Czy moje dane osobowe przechodzą przez TR-069?
7Czy do hotelowego POL potrzebny jest ACS?
- Automatyczne udostępnianie przy dodaniu pokoju
- Masowe aktualizacje w zaplanowanej konserwacji
- Scentralizowane monitorowanie awarii
- Szybki reset przy wyjeździe klienta
8Dostawa i wsparcie Elfcam?
Podsumowanie
Rozwiązanie, którym jest TR-069 / CWMP to protokół, który zindustrializował zarządzanie CPE w nowoczesnym FTTH. Zero-touch provisioning, masowe aktualizacje, diagnostyka zdalna, stałe monitorowanie: jest niewidoczny dla użytkownika, ale niezbędny operatorom i integratorom.
Przy wdrożeniu POL albo operatorskim połącz OLT Elfcam, ONU V-SOL zgodne z TR-069 z ACS (TR069-VACS Elfcam, open-source GenieACS albo rozwiązanie komercyjne). Dla trwałości w długim okresie sprawdź zgodność z TR-369 (USP)— następcą dostosowanym do masowego IoT i do architektury cloud-native.